Auf den Punkt – Darum geht’s:
- Kernbotschaft: Sicherer KI-Einsatz ist keine Frage der Technik allein, sondern beginnt mit einfachen, klaren Spielregeln für Ihr Team.
- Für die Praxis: Sie erhalten eine Checkliste zur Bewertung von KI-Tools und Bausteine für eine verständliche Mitarbeiter-Richtlinie.
- Nächster Schritt: Prüfen Sie, wie Sie Ihre Regeln mit den Bordmitteln von Microsoft 365 technisch umsetzen können.
KI und Datenschutz: Weg von der Unsicherheit, hin zu klaren Spielregeln
Die Diskussion um künstliche Intelligenz im Unternehmen fühlt sich oft kompliziert an. Einerseits möchten alle die neuen Werkzeuge nutzen, um Zeit zu sparen. Andererseits bleibt die Sorge: Was passiert mit unseren Firmendaten? Darf ein Mitarbeiter sensible Kundeninfos einfach in ein Web-Tool kopieren, um eine E-Mail umformulieren zu lassen?
Diese Unsicherheit führt im Mittelstand häufig zu zwei Reaktionen: Entweder zu einem pauschalen Verbot, das findige Mitarbeiter oft umgehen („Schatten-IT“). Oder zu gar keiner Regelung, was den unkontrollierten Abfluss von Daten Tür und Tor öffnet. Doch der pragmatische Mittelweg liegt darin, erst einfache organisatorische Leitplanken zu bauen und diese dann mit der Technik zu unterstützen, die Sie oft schon im Haus haben.
Der erste Schritt: Eine universelle Checkliste für jedes KI-Tool
Bevor wir über Microsoft Copilot oder andere Lösungen sprechen, braucht es eine grundlegende Bewertung. Egal, ob es um ChatGPT, ein Tool zur Bilderstellung oder eine spezialisierte Branchen-KI geht – mit ein paar gezielten Fragen trennen Sie schnell die Spreu vom Weizen. Nehmen Sie sich diese Liste einfach zur Hand, bevor ein neues Werkzeug im Unternehmen eingeführt wird.
Fragen Sie den Anbieter oder prüfen Sie dessen Dokumentation:
- Wo werden meine Daten verarbeitet? Stehen die Server in der EU oder in einem Drittland mit angemessenem Datenschutzniveau (z.B. USA mit DPF-Zertifizierung)?
- Werden meine Eingaben zum Training des KI-Modells verwendet? Ein klares „Nein“ ist hier die Voraussetzung für den Einsatz mit Unternehmensdaten. Suchen Sie nach Begriffen wie „Zero Data Retention“.
- Gibt es einen Auftragsverarbeitungsvertrag (AVV)? In der DSGVO-Welt ist das Pflicht. Ein Anbieter, der keinen standardisierten AVV (oder „Data Processing Addendum“) anbietet, ist für den geschäftlichen Einsatz ungeeignet.
- Wie funktioniert die Nutzerverwaltung? Können Sie Zugriffsrechte zentral steuern und wieder entziehen oder basiert alles auf privaten E-Mail-Adressen?
Diese vier Punkte helfen schon enorm, eine erste, fundierte Entscheidung zu treffen und den (externen) Datenschutzbeauftragten frühzeitig mit den richtigen Informationen zu versorgen.
Vom Bauchgefühl zur klaren Ansage: Ihre 1-Seite-KI-Richtlinie
Ein Werkzeug bereitzustellen ist die eine Sache. Die andere ist, den Mitarbeitern eine einfache und verständliche Orientierung zu geben. Eine seitenlange juristische Abhandlung liest niemand. Eine simple 1-Seite-Regelung, die in drei Kategorien denkt, versteht dagegen jeder sofort.
Die Bausteine für Ihre interne Leitlinie könnten so aussehen:
- Das ist immer erlaubt: Allgemeine Recherchen, das Erstellen von Texten ohne Personen- oder Firmenbezug, das Brainstorming von Ideen oder die Übersetzung nicht-vertraulicher Informationen.
- Hier ist Vorsicht geboten (Grauzone): Das Zusammenfassen von internen Dokumenten, die keine sensiblen Daten enthalten. Die Umformulierung von E-Mails, solange alle Namen, Adressen und Kundendetails vorher entfernt wurden.
- Das ist strikt verboten: Das Hochladen von Kundenlisten, Verträgen, Finanzdaten, Mitarbeiterinformationen oder internem Quellcode in öffentliche, nicht freigegebene KI-Dienste.
Ein pauschales KI-Verbot führt oft nur dazu, dass Mitarbeiter nach Wegen suchen, es zu umgehen. Viel wirksamer sind klare Leitplanken, die versehentliche Fehler sanft, aber bestimmt verhindern.
Diese einfache Struktur schafft Klarheit und reduziert die größte Gefahr: den versehentlichen Fehler aus Unwissenheit. Sie gibt Ihren Leuten die Sicherheit, die sie brauchen, um die Werkzeuge produktiv einzusetzen.
Von der Richtlinie zur Realität: So setzen Sie das in Microsoft 365 um
Eine Richtlinie ist gut, aber erst die technische Umsetzung macht sie im Alltag wirklich wirksam. Anstatt nur mit Regeln zu arbeiten, schaffen Sie eine Umgebung, die den Datenschutz aktiv unterstützt. Und genau hier kommen die Werkzeuge ins Spiel, die in vielen Microsoft 365 Lizenzen bereits enthalten sind.
Microsoft Copilot: Der sichere Hafen für Ihre Daten
Der entscheidende Unterschied zwischen dem frei verfügbaren ChatGPT und dem Microsoft Copilot für Geschäftskunden ist ein Versprechen: die „Commercial Data Protection“. Sobald Ihre Mitarbeiter mit ihrem Firmenkonto angemeldet sind, ist dieser Schutzschild standardmäßig aktiv.
Das bedeutet ganz konkret: Ihre Eingaben und die Ergebnisse werden nicht zum Training der globalen KI-Modelle verwendet. Nichts verlässt den geschützten Bereich Ihres Unternehmens-Accounts. Copilot greift zudem nur auf die Daten zu, für die der jeweilige Nutzer ohnehin schon eine Berechtigung hat. Sie bieten Ihrem Team damit eine leistungsstarke und vor allem sichere Alternative zu unsicheren Web-Diensten.
Datenabfluss aktiv verhindern mit Microsoft Purview
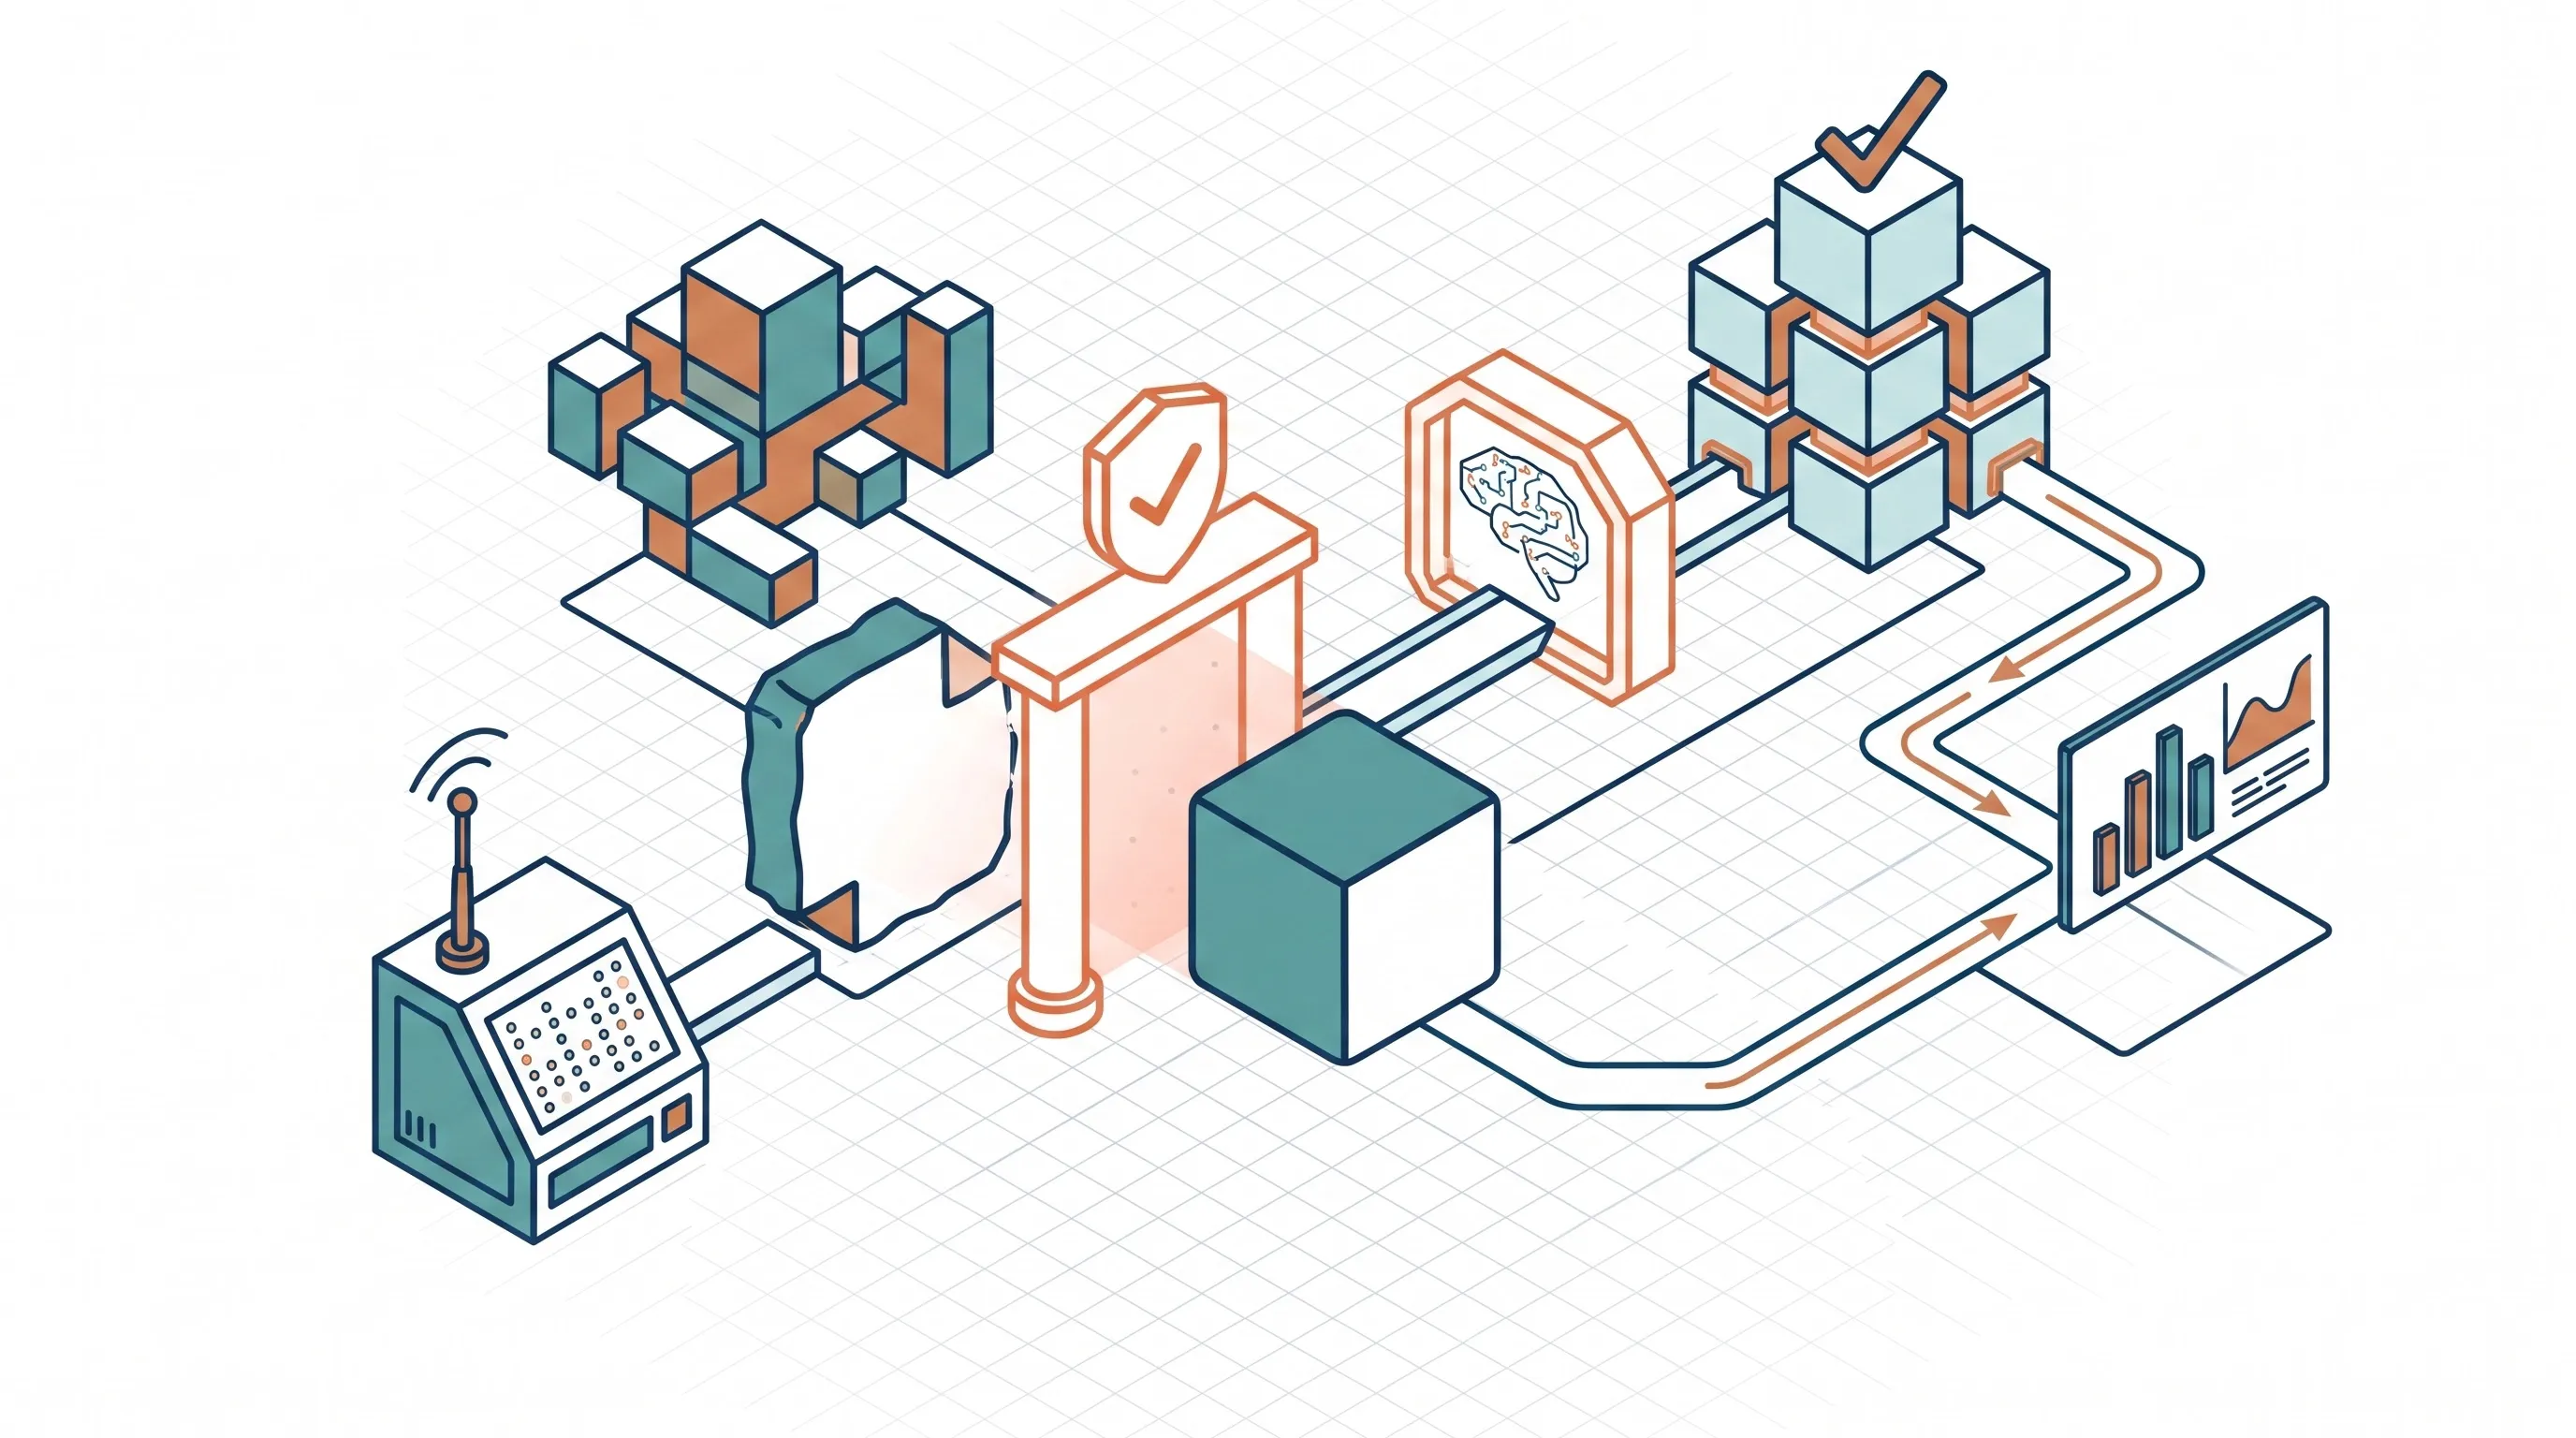
Was aber, wenn jemand aus Gewohnheit doch versucht, sensible Daten in ein externes Tool zu kopieren? Hier setzt die Data Loss Prevention (DLP) in Microsoft Purview an. Sie können einfache „Wenn-Dann-Regeln“ erstellen, die im Hintergrund wachen.
Eine pragmatische Regel, die Ihre KI-Richtlinie technisch durchsetzt, sieht zum Beispiel so aus:
- WENN ein Mitarbeiter versucht, einen Text zu kopieren, der als "vertraulich" klassifiziert ist…
- UND das Ziel eine Webseite ist, die auf Ihrer Liste unerwünschter KI-Tools steht (z.B. chat.openai.com)...
- DANN wird die Aktion blockiert und eine anpassbare Meldung erscheint: "Bitte nutzen Sie für diese Aufgabe unseren sicheren, internen Microsoft Copilot."
Damit das System weiß, welche Daten "vertraulich" sind, nutzen Sie Vertraulichkeitsbezeichnungen. Sie können festlegen, dass zum Beispiel jede Excel-Datei, die eine IBAN enthält, automatisch diesen digitalen Stempel erhält. So bringen Sie der Technik bei, Ihre Spielregeln zu verstehen und durchzusetzen – ganz ohne manuellen Aufwand.
Wie KI und Datenschutz in Ihren Fachanwendungen zusammenpassen
Ihren wahren Wert entfalten diese Sicherheitskonzepte direkt in Ihren Kernanwendungen wie dem ERP- oder CRM-System. Hier arbeiten Sie ja mit den Kronjuwelen Ihres Unternehmens: Kunden-, Auftrags- und Finanzdaten, die oft in einer zentralen Plattform wie Microsoft Dataverse sicher verwaltet werden. Ein durchdachtes Sicherheitskonzept wird hier zur absoluten Notwendigkeit.
Denken Sie an einen Vertriebler, der in Microsoft Dynamics 365 Sales den Copilot nutzt, um die komplette E-Mail-Historie eines Kunden für ein Gespräch zusammenfassen zu lassen. Weil dieser Prozess innerhalb des geschützten Microsoft-Ökosystems stattfindet, können Sie sicher sein, dass diese Informationen nicht nach außen dringen. Gleichzeitig sorgt eine DLP-Regel im Hintergrund dafür, dass die Zusammenfassung nicht aus Versehen in einen privaten Messenger kopiert wird. Das ist eben keine Zukunftsmusik, sondern der direkte Nutzen aus der Verknüpfung von Fachanwendung und Sicherheitsstandards.
Ihre nächsten Schritte
Sie sehen: Beim Thema KI und Datenschutz geht es nicht darum, alles zu verbieten oder teure Sonderlösungen zu kaufen. Es geht darum, mit klaren Regeln zu starten und die leistungsstarken Werkzeuge, die in Ihrer Microsoft-Lizenz oft schon schlummern, klug zu aktivieren.
Ein sicherer Copilot, eine durchdachte DLP-Regel und eine einfache Datenklassifizierung bilden ein starkes Fundament. Wenn Sie sicherstellen möchten, dass Ihre Microsoft-Umgebung optimal konfiguriert ist, damit Ihre Mitarbeiter die neuen Möglichkeiten ohne Risiko nutzen, dann lassen Sie uns ruhig sprechen. Unser Team hilft Ihnen, diese Leitplanken zu errichten – verständlich und pragmatisch. Prüfen Sie mit uns in einer unverbindlichen Erstberatung, wo bei Ihnen erste nennenswerte Gewinne für mehr Sicherheit und Effizienz liegen.
Glossar – Begriffe einfach erklärt.
Insights & Impulse - Wissen, das bewegt.
Für wen lohnt sich Azure? Die pragmatischen Antworten auf Kosten, Sicherheit und den Fachkräftemangel
KI Datenschutz: Schluss mit der Unsicherheit – Ihr Praxis-Leitfaden für den Mittelstand
ERP Kennzahlen für Geschäftsführer: Das 1-Stunden-Cockpit statt teurer BI-Projekte
Change-Management IT: Schluss mit Theorie – So organisieren Sie den Wandel mit Microsoft-Bordmitteln
Schluss mit Chaos bei Dynamics 365 Leads: Ihr Praxisfahrplan für saubere Prozesse mit Standard-Tools
Copilot Studio & Microsoft Foundry kombinieren? Der bessere Weg für Ihre KI-Architektur führt über Azure.

Digitale Transformation in Unternehmen: Schluss mit Strategie-Folien – starten Sie mit den Tools, die Sie schon haben.

Operatives vs Strategisches Projektmanagement: Wie Sie die Lücke mit Microsoft 365 endlich schließen